Mostrando entradas con la etiqueta seguridad. Mostrar todas las entradas

Piratas informáticos roban información a altos ejecutivos en hoteles

image

Piratas informáticos desarrollaron un sistema con el que robar información privada de altos ejecutivos entrando en redes WiFi de hoteles de lujo, informaron investigadores de seguridad informática este lunes.

Un estudio de Kaspersky Lab aseguró que el ataque, llamado 'Darkhotel', "vagó por las sombras durante al menos cuatro años mientras robaba información sensible de ejecutivos de grandes empresas que viajaban al extranjero".

Kaspersky dijo que alrededor del 90% de los ataques parecen estar localizados en Japón, Taiwán, China, Rusia y Corea del Sur, pero también incluye a empresarios que viajaron desde Estados Unidos y otros países.

[...]
>>> Ver artículo original completo en: es.globedia.com 

Trucos para descubrir si nos roban el wifi y cuatro pasos para evitarlo

Puede ser habitual que algún vecino o visitante se cuele en nuestra red wifi sin previo aviso. Desde la Comisión Nacional de Mercado y Competencia (CNMC), organismo que regula los mercados de telecomunicaciones entre otros, se explica cómo detectarlo y algunas recomendaciones para evitarlo.


Primer paso: descubrirlo

Una primera pista puede ser cuando nuestra conexión de Internet se vuelve más lenta a ciertas horas concretas del día.
La segunda pista: la luz del router destinada al wifi (a veces se indica como WLAN) continúa parpadeando tras apagar completamente todos los dispositivos inalámbricos de casa

Segundo paso: confirmarlo

Para ello, se aconseja instalar en el ordenador, smartphone o tableta un programa que nos indique los dispositivos conectados a la red. Pueden encontrarse aplicaciones gratuitas para smartphone, tanto para Android (Fing, Network Discovery, Net Scan) como para teléfonos iPhone (Fing, IP Network Scanner, iNet). Y también para ordenadores de sobremesa: aplicaciones multiplataforma (Angry IP Scanner, Wireshark) o métodos específicos para Microsoft Windows (Wireless Network Watcher, Microsoft Network Monitor), Mac y Linux.

El programa indicará cuántos dispositivos están conectados a la red. Obviamente, si hay más de los que nosotros hemos conectados al WiFi, es muy probable que alguien esté usando nuestra conexión.
En la aplicación, cada dispositivo aparece identificado con una dirección IP (que normalmente le asigna el router al aparato) y una MAC (que la asigna el fabricante y difícilmente puede cambiarse).

Tercer paso: averiguar si alguien se conectó antes

 [...]
>>> Ver artículo original completo en: cincodias.com

Nymi: La pulsera que convierte los latidos del corazón en una contraseña infalible.

Ya son muchos los sistemas que han intentando acabar con el ingreso de password para acceder a sitios de bancos, correos electrónicos y computadoras, que van desde reconocimiento facial, huella dactilar, patrones de repetición, y ahora les presentamos a Nymi: una pulsera que utiliza los latidos del corazón para confirmar la identidad del usuario.

Esta Pulsera barométrica es creación de la empresa canadiense Bionym, dicho dispositivo cuenta con una pantalla LED en la que pueden aparecer mensajes de tus redes sociales y alertas de correo electrónico.

También cuenta con sensores de electrocardiogramas que monitorean nuestro ritmo cardíaco a través de la muñeca, convirtiendo esa información en una contraseña única, y es que resulta que ese patrón es único en cada ser humano, de manera que si otra persona se pone la pulsera no funcionará con nuestras contraseñas. Por tanto, puede usarse como contraseña infalible, además de capturar los latidos del corazón, Nymi reconoce gestos, permitiéndole activar opciones como cambiar canales en una televisión o apagar luces sin tocar el interruptor.

[...]
>>> Ver artículo original completo en:  es.globedia.com


Cómo evitar que te espíen en Internet

¿Pánico a que te espíen mientras navegas por la Red? Desde las revelaciones del ex agente de la CIA Edward Snowden se ha instalado una paranoia mundial por el miedo a que nos vigilen y sigan nuestro rastro en Internet.

Las direcciones IP dejan una huella de nuestra actividad en la Red y es relativamente sencillo que descubran por dónde hemos estado navegando. Para eliminar este rastro existen las llamadas redes privadas virtuales o VPN (´virtual private networks´). A continuación te presentamos algunas para reforzar la seguridad de tu equipo.


Boxpn
Por algo más de 3 euros al mes ofrece conexión a más de 200 servidores de 18 países, entre ellos España.
En total, pone a disposición del usuario más de 57.000 IP virtuales con ancho de banda y velocidad ilimitada.
También se puede contratar para el iPad o el ´smartphone´ por algo más de un euro adicional. Disponible para Windows y Mac.


ProXPN
Programa gratuito que, en contrapartida, ofrece un límite de velocidad de 300 kilobytes por segundo.
También se puede contratar un paquete Premium por alrededor de unos cinco euros al mes.
Sus servidores están ubicados en Dallas, Los Ángeles, Seattle, Nueva York, Londres, Ámsterdam y Singapur. Disponible para Windows y Mac.


Open VPN
Esta red VPN multiplataforma (Linux, Windows, MacOS X, Android y iOS) está basada en software libre.
Tiene un precio de 5 euros al mes que incluye soporte y actualizaciones.
La configuración es muy sencilla e incluye protección de usuarios remotos para evitar conexiones entre sí.


TuVPN
Proyecto español que desde 7,95 euros al mes, con IP compartida, ofrece conexión a servidores en ocho países (Canadá, España, Reino Unido, Holanda, Alemania, Luxemburgo y Suecia).
Cuenta con cuatro protocolos VPN de conexión: OpenVPN, Túneles SSH2, L2TP/IPSec, y PPTP con tráfico ilimitado. Disponible para todos los sistemas.

[...]
>>> Ver artículo original completo en: www.levante-emv.com

Un fallo deja al descubierto todos los mensajes enviados a través de la aplicación especial de Fin de Año de Facebook


Felicitar el Año Nuevo a las 00.00h en punto puede tornarse en una tarea casi imposible, sobre todo teniendo en cuenta la saturación de las líneas telefónicas. Para evitar esto, Facebook puso en marcha una iniciativa este año que permitía programar el envío de un mensaje privado justo para esa hora a través de una aplicación oficial. ¿El problema? Que tan privado no era exactamente…
A través de Midnight Delivery, Facebook ofrecía la posibilidad de elegir a los destinatarios y también el mensaje a enviar. A las doce de la noche, en su hora local, le llegaría a sus receptores. Si bien aparentemente esto no podría tener ningún peligro, durante el día de ayer se descubrió un fallo en el diseño de la aplicación que dejaba todos los mensajes enviados al descubierto.
¿Cómo? A través de la dirección http://www.facebookstories.com/midnightdelivery/confirmation?id=XXXXX. Bastaba con editar el número del final para acceder a cientos de mensajes enviados. Si bien el nombre del usuario que los enviaba no era visible, sí que lo era el mensaje en sí y los destinatarios del mismo. Es más, desde el propio mensaje se permitía borrarlo, por lo que puede que algún gracioso haya eliminado felicitaciones ya programadas.
[...]
>>> Ver artículo original completo en: http://www.genbeta.com/

Otra forma –más segura– de pensar a la hora de escoger claves


Todos hemos leído mil veces aquello de que no se debe usar el nombre de nuestra pareja, el de nuestros hijos, nuestra fecha de nacimiento, o alguna otra obviedad por el estilo como clave.
Pero a tenor de los estudios que se publican de vez en cuando, acerca de ficheros de claves filtrados o robados, esto es precisamente lo que muchos usuarios hacen.
O incluso cosas peores, como utilizar la palabra clave como clave o el mítico 1234, por no hablar de esa costumbre que hay de no cambiar la clave por defecto de muchos dispositivos.
Para luchar contra esto, una de las cosas que se enseña habitualmente, y es algo a lo que cada vez más sitios obligan, es a mezclar letras y números en una clave, de tal forma que cicerone se convertiría en c1c3r0n3.
También es posible que obliguen a poner algún signo de puntuación y a poner alguna de las letras en mayúsculas, de tal forma que nuestro cicerone puede acabar siendo algo así como C1c3r0n3.
Claro que este tipo de trucos también se los saben los que se dedican a intentar crackear estas claves, con lo que este tipo de medidas pierden buena parte de su efectividad.
Una opción que también se puede aplicar para complicarle la vida a los crackers, que no hackers, es la de obligar a los usuarios utilizar una clave más larga.
Pero claro, esto también hace que, por lo general, al usuario le cueste cada vez más memorizar esas claves, con lo que acaba usando la misma para varios sitios y/o escribiéndola en un papel que queda pegado al monitor.
Para evitar todos estos problemas, Markus Jakobson sugiere en Fighting Hackers: Everything You’ve Been Told About Passwords Is Wrong una estrategia que pretende evitar que usemos obviedades como claves y que a la vez sea algo fácil de recordar.
Su propuesta es que usemos pequeñas historias o anécdotas de nuestras vidas, de las que no nos olvidaremos fácilmente, claro que también tienen que ser historias no muy conocidas para que nadie pueda averiguarlas googleando un poco.
Así VueloEnCaidaLibre, en mi caso, podría ser más o menos fácil de averiguar, aunque cambiara las vocales por números, pero EmpachadoDeMejillones igual no tanto ;-)
Según Jakobson este tipo de aproximación a la hora de crear claves funciona tanto desde el punto de vista del usuario, a quien le resulta más fácil recordarlas, como desde el punto de vista de la seguridad, ya que no es una palabra suelta que puedas atacar probando palabras y palabras del diccionario, sino que son varias palabras juntas, en un orden determinado, que hace mucho más difícil un ataque de este tipo.

[...]
>>> Ver artículo original completo en: http://www.sinvueltadehoja.com

¿Cómo funciona la red Tor?


Durante estos días, la red Tor ha saltado a la actualidad a raíz de un escándalo político en España. Fue usada para enviar un correo anónimo y muy difícil de rastrear, pero, ¿cómo funciona realmente esta red? ¿Quién lo usa, y para qué propósitos? Genbeta hoy vamos a responder a todas estas preguntas.


Cómo funciona Tor: el “enrutado cebolla”

Cómo funciona Tor
Tor es una red que implementa una técnica llamada Onion Routing (enrutado cebolla en castellano, aunque suena bastante peor), diseñada con vistas a proteger las comunicaciones en la Marina de los Estados Unidos. La ideas es cambiar el modo de enrutado tradicional de Internet para garantizar el anonimato y privacidad de los datos.
El enrutado tradicional que usamos para conectarnos a servidores en Internet es directo. Por ejemplo, si quieres leer Genbeta: tu ordenador se conecta de forma directa a los servidores de Genbeta. La ruta es, a grandes rasgos, sencilla: de tu ordenador a tu router, de ahí a los enrutadores de tu ISP(proveedor de Internet) y después directos a los servidores de Genbeta.
Fácil y sencillo, salvo por el hecho de que si alguien intercepta los paquetes de datos en un punto intermedio sabrá perfectamente de dónde vienen y a dónde van. Incluso aunque se cifren los datos de cada paquete (por ejemplo, visitando una página HTTPS) las cabeceras de este no se cifran, y los campos del remitente y destinatario (entre otros) siguen siendo visibles.
Ahí es donde entra el Onion Routing. Habréis oído que consiste en enviar el paquete por un camino no directo, a través de varios nodos, pero en realidad es algo más complejo que eso.
[...]
>>> Ver artículo original completo en: http://www.genbeta.com

Los troyanos bancarios prosperan en Navidad

El comercio electrónico y la banca online están estrechamente vinculados y no dejan de popularizarse entre los internautas, especialmente en Navidad.

Diario Ti: Los ciberdelincuentes aprovechan estas fechas para multiplicar sus estafas y cada día liberan nuevos troyanos bancarios (o variaciones de los más conocidos) con el objetivo de conseguir los datos de acceso a cuentas bancarias y redirigir todo tipo de transacciones a sus propias cuentas corrientes. G Data recomienda por tanto usar una solución de seguridad que ofrezca una protección eficaz y en tiempo real frente a los troyanos bancarios y ofrece recomendaciones para ayudar a que el carrito virtual no se llene en estas fechas de sorpresas desagradables.

"Los compradores online, especialmente en estas fechas, valoran las ventajas de poder irse de tiendas… sin moverse del salón de casa", explica Eddy Willems, experto en seguridad de G Data. "Y los cibercriminales aprovechan esta tendencia desarrollando nuevos troyanos bancarios o bien variaciones cada vez más eficientes de troyanos ya “consagrados", como los populares ‘ZeuS’ o ‘SpyEye’. Sin embargo, las soluciones de seguridad ofrecen una protección limitada en estos casos cuando dependen de las tradicionales firmas de virus para detectar estas nuevas amenazas bancarias. Los usuarios necesitan soluciones y tecnologías proactivas que les permitan realizar sus transacciones bancarias con absoluta confianza y garanticen su seguridad en tiempo real. La tecnología G Data BankGuard cierra una brecha crítica, ofrece una protección que no depende de las consabidas firmas de virus y garantiza la seguridad de las compras online estas Navidades“

[...]
>>> Ver artículo original completo en: http://www.diarioti.com

¿Cuenta su empresa con un documento de seguridad?

Te explicamos en qué consiste el documento de seguridad de la Ley Orgánica de Protección de Datos y te proponemos algún ejemplo para elaborarlo.


El documento de seguridad se de carácter interno En la Ley Orgánica de Protección de Datos de Carácter Personal (LOPD) , se establece que el responsable del fichero y, en su caso, el encargado del tratamiento, "deberán adoptar las medidas de índole técnica y organizativas necesarias que garanticen la seguridad de los datos de carácter personal ...".
El documento de seguridad es, precisamente, el informe en donde se deben recoger y contemplar todas estas acciones acordes a la normativa de seguridad vigente y que será de obligado cumplimento para el personal con acceso a lossistemas de información . Dicha guía se caracteriza por tres factores clave:
Se trata de un documento de carácter interno . Es decir, no es necesario remitirlo a la Agencia Española de Protección de Datos (AEPD), pero debe tenerse a disposición de este organismo en caso de que lo requiera.
Los responsables del mismo asumen la obligación de mantenerlo permanentemente actualizado.


[...]

>>> Ver artículo original completo en: 

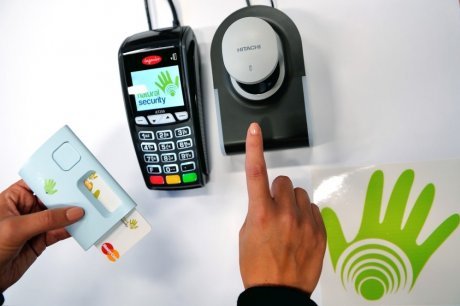
Bancos franceses ensayan pagos biométricos sin contacto de mediano alcance

Natural Security, en colaboración con Banque Accord, BNP Paribas, Crédit Agricole, Crédit Mutuel Arkéa, Groupe Auchan, Ingenico y Leroy Merlin, anunció una prueba piloto que combina una tarjeta inteligente de pago, métodos biométricos y la comunicación sin contacto de mediano alcance.

El ensayo estará abierto para los clientes de Auchan, Leroy Merlin y otras empresas minoristas participantes en las regiones de Lille y Bordeaux, en Francia. Se espera que la solución proporcione un medio más expedito de pago, que garantice la privacidad y protección de los datos personales.

La solución hará uso de dos tecnologías biométricas separadas: huellas digitales (región de Bordeaux) y patrones venosos de los dedos en Villeneuve d’Ascq (región de Lille). Los clientes de los bancos asociados podrán registrar sus datos biométricos en sus tarjetas de crédito para sacar ventaja de la nueva oportunidad de pago.

Todas las transacciones que empleen la nueva solución se autentifican utilizando ambas tecnologías, biométrica y sin contacto, eliminando así la necesidad de que los clientes presenten tarjetas o ingresen un PIN.

[...]
>>> Ver artículo original completo en: http://www.idnoticias.com


Indra y la FNMT cierran un acuerdo de colaboración en proyectos internacionales de identificación


La Fábrica Nacional de Moneda y Timbre española y la multinacional tecnológica Indra han firmado recientemente un convenio de colaboración para trabajar de forma conjunta en proyectos de documentación digital, identificación biométrica y seguridad en la red.
Ambas compañías pondrán en común su experiencia y conocimiento en estas áreas para aprovechar las oportunidades de negocio que puedan surgir, especialmente en el ámbito internacional. En este sentido, la Fabrica Nacional de Moneda y Timbre-Real Casa de la Moneda (FNMT-RCM) ha reconocido a Indra como socio estratégico.
Esta colaboración se podría materializar en el desarrollo y emisión de documentos de identidad y pasaportes; la implantación de sistemas PKI; la implementación de soluciones completas de firma electrónica; o las soluciones de identificación digital para acceso a servicios online, entre otros.
[...]
>>> Ver artículo original completo en: http://www.eleconomista.es

La Huella vocal, tendencia en identificación de usuarios


En un mundo cada vez más automatizado, requerimos con más frecuencia poder realizar interacciones a distancia. La seguridad en estos procedimientos disminuye frente a los que se realizan en persona, de ahí que los procesos tiendan cada vez más hacia la complejidad tecnológica que aumente la protección frente al fraude.

Si hay un rasgo personal que nos define como individuos, entrañando dificultades para imitar o replicar, es la voz. Se trata de una peculiaridad singular y única de cada persona, pero sobre todo, es una seña de identidad que nos diferencia del resto de los seres humanos. En no pocas ocasiones, necesitamos demostrar la autenticidad de nuestra identidad para acceder a ciertos servicios o realizar procedimientos a distancia y para ello solemos recurrir a diferentes técnicas de identificación y cifrado.
Algunas de las más recurrentes son las claves alfanuméricas, la firma digital, la huella dactilar, la identificación por el iris, la grafología, etc. Aunque la que se ha revelado como una verdadera tendencia es la huella vocal. Esto es así porque, frente a los pros y los contras que ofrece el resto de sistemas, la voz conlleva una serie de ventajas muy claras, como el bajo coste o lo poco invasiva que resulta para el usuario al prescindir del contacto físico de éste con la máquina que lo identificará.
[...]
>>> Ver artículo original completo en: http://www.konectablog.com

La patronal bancaria belga desenmascara a los videntes en su última campaña publicitaria

La agencia de comunicación Duval Guillaume Modem ha contratado a un adivino para la última campaña publicitaria de la Federación Belga del Sector Financiero (Febelfin), la patronal bancaria del país. Dave instaló su tienda de campaña en las calles de Bruselas, y los viandantes que entraron en ella para una consulta gratuita descubrieron que sabía de ellos cosas que -como dice una chica- “no sabe mucha gente”, desde que su vida sentimental abarca más personas de lo habitual hasta que la noche anterior habían gastado 200 euros en alcohol, cuánto cuesta su casa o su número de cuenta corriente. Increíble, ¿verdad? Sí. Pero lo fue mucho más el colofón de cada sesión de adivinación.

Lo que más sorprendió a los participantes fue lo que vieron cuando, al final de su conversación con el adivino, cayó un telón que se levantaba a un lado de la estancia: un grupo de personas navegaba por Internet y extraía de la Red información sobre ellos para transmitírsela a Dave -un actor- a través de un auricular. ¡Los datos con los que el brujo les había dejado con la boca abierta eran públicos! Con la campaña “¡Pregunta a Dave!”, de la que me he enterado gracias al diseñador gráfico David Christian Duque, las 238 entidades de la Febelfin quieren alertar a sus clientes de lo peligroso que es compartir información sensible en Internet y cómo eso nos expone a posibles fraudes. Les dejo con el vídeo.  

Enséñenlo a su amigo más crédulo y luego pregúntenle: ¿de verdad crees que los mediums y adivinos no hacen algo parecido cuando tienen delante a un famoso cuya vida privada hace mucho dejó de serlo?


[...]
>>> Ver artículo original completo en: http://blogs.elcorreo.com/

Universidades de todo el mundo hackeadas


Un grupo que se hace llamar GhostShell ha expuesto miles de nombres de usuarios, contraseñas y números de teléfono de estudiantes para llamar la atención sobre el estado de la educación.
Los servidores de más de 50 universidades de todo el mundo, incluidas las de Oslo, Berlín o Roma, han sido hackeados por un grupo que se hace llamar GhostShell y que ha expuesto en Pastebin miles de datos personales de los estudiantes de las universidades afectadas, entre las que no parece estar ninguna española.
Concretamente Pastein muestra más de 120.000 registros, entre los que se incluyen miles de nombres, nombres de usuario, contraseñas, direcciones y números de teléfono de estudiantes y facultades. Aunque inicialmente el objetivo del ataque parece ser el robo de datos que después puedan venderse en el mercado negro, GhostShell asegura que lo que quiere es llamar la atención sobre el estado de la educación universitaria.
GhostShell acusa a Europa de cambiar las leyes con tanta frecuencia “que nos profesores tienen dificultades para adaptarse a ellas, cuando menos los estudiantes”, mientras que de Estados Unidos dicen que las tasas universitarias han subido tanto que cuando se termina algún grado “se tienen más deudas de las que se pueden manejar y sin la certeza de poder encontrar un trabajo”. En Asia, “las enseñanzas estrictas y limitadas persisten y nunca parecen ponerse al día con los tiempos”, fracasando a la hora de preparar a los estudiantes para un mundo en el que las relaciones exteriores “son cruciales”.
Algunos de los datos robados, que incluyen información personal como fechas de cumpleaños o las nóminas de los empleados, se han hecho públicos, aunque GhostShell asegura haber limitado la cantidad de información que ha lanzado.
[...]
>>> Ver artículo original completo en http://www.itespresso.es

Robos de datos bancarios online: cómo son y cómo prevenirlos

Cada día se detectan 5.000 páginas web comprometidas y 1.400 nuevas muestras de malware bancario, con 230 «keyloggers»

El «phishing» es la principal herramienta de los cibercriminales. 
image
Los malware bancarios ganan protagonismo en la escena de seguridad informática según crece el número de usuarios que utilizan este tipo de servicios. Conocer los métodos utilizados por los cibercriminales es clave para poder combatir esta tendencia negativa. 

La presencia del malware bancario cada vez es más frecuente y los datos facilitados por Kaspersky así lo confirman. Cada día se detectan 5.000 páginas web comprometidas y 1.400 nuevas muestras de malware bancario, con 230 «keyloggers». Estos datos son solo una muestra del potencial peligro que cada día asola la Red y de la necesidad de que los usuarios sepan los sistemas utilizados para las estafas de banca online.Lo primero es determinar la forma en que se producen esas amenazas. 

Determinando las tácticas utilizadas por los cibercriminales se puede formar a los usuarios para que no caigan en dichas trampas. En este sentido, el «phishing» se confirma como la principal herramienta de los cibercriminales para las estafas de banca online, según Kaspersky. Las estafas con «phishing» son aquellas en las que los cibercriminales utilizan la imagen de compañías reales para engañar a los usuarios. De todos estas estafas, el 70% intenta el robo de dinero.Otro sistema con el que los cibercriminales intentan conseguir estafas de banca online se originan al escribir mal en el navegador una dirección. Es muy común fallar en alguna letra al introducir el nombre de la entidad en la barra de direcciones. Los cibercriminales lo saben y hacen que esas direcciones erróneas redirijan a páginas falsas , que pueden imitar la imagen de las compañías y apropiarse de los datos de las víctimas.

La instalación de virus en los equipos son otra fórmula que permite a los cibercriminales la realización de estafas de banca online. En este tipo de software malicioso puede redirigir directamente a sitios web de «phishing». Además, algunas piezas de malware instalado también pueden permitir el robo de información personal, contraseñas e incluso datos de las tarjetas de crédito de los usuarios.


[...]
>>> Ver artículo original completo en: http://es.globedia.com

Los beneficios de la tecnología Worm

Infortrend presenta un artículo orientado a explicar los beneficios de la tecnología WORM para la seguridad de las empresas.

Diario Ti: Infortrend® presenta en un artículo enfocado a cómo la tecnología WORM puede ayudar a todo tipo de empresa en el almacenamiento y seguridad de la información.


Entre 2001 y 2002, grandes escándalos corporativos y financieros tuvieron lugar en EE.UU (Enron, Tyco International, Adelphia y WorldCom). Esos incidentes originaron la legislación Sarbanes–Oxley Act (SOX Act) de 2002. Los escándalos costaron mucho dinero a los inversores cuando los precios de mercado de dichas compañías cayeron y mermaron la confianza del público en los mercados de seguridad nacionales.
 

[...]
>>> Ver artículo original completo en:  http://www.diarioti.com

El tipo que se coló en el Banco de Francia con la clave «123456»

Si no se hubiera celebrado un juicio acerca de este caso no sé si acabaría de creérmelo, pero por lo visto un ciudadano francés se las apañó allá por 2008 para entrar en el servicio de atención de llamadas del departamento de deudas del Banco de Francia casi sin comerlo ni beberlo.

Resulta que estaba viendo si encontraba una forma de utilizar números de teléfono con tarificación especial usando y para ello iba probando distintos teléfonos –un poco al estilo del protagonista de Juegos de guerra– a ver si había suerte.

En un momento dado uno de los teléfonos a los que llamó, sin identificarse para nada como un servicio del Banco de Francia, le pidió una clave, y él introdujo la complicada clave 123456.

El sistema siguió sin identificarse, pero le dejó entrar, aunque por lo visto como no vio forma de hacer nada, colgó y siguió a lo suyo.

Pero los sistemas de ¿seguridad? del Banco de Francia sí detectaron su intrusión con lo que el servicio quedó bloqueado durante 48 horas mientras revisaban qué había pasado, e imagino que mientras rodaban algunas cabezas por allí.

[...]
>>> Ver artículo original completo en: http://www.microsiervos.com/

Related Posts Plugin for WordPress, Blogger...